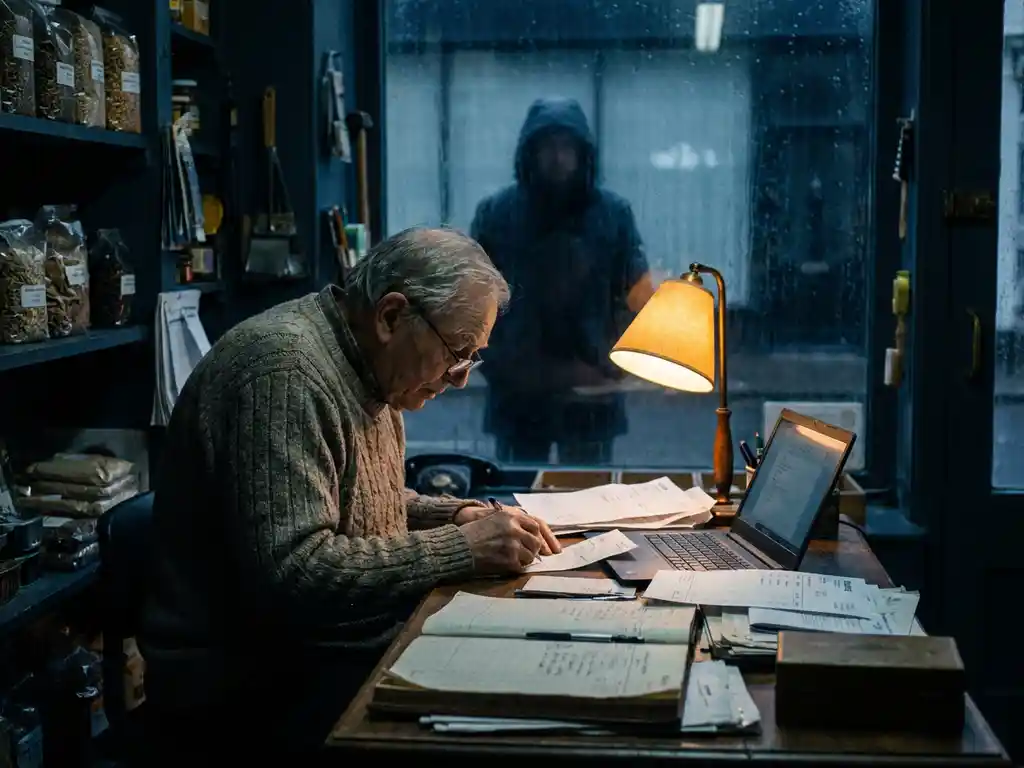
Kleine bedrijven zijn net zo goed een doelwit van cybercriminelen als grote organisaties, en in sommige gevallen zelfs vaker. Cybercriminelen kiezen hun slachtoffers niet uitsluitend op basis van omvang, maar op basis van kwetsbaarheid. Juist mkb-bedrijven hebben vaak minder beveiligingsmaatregelen getroffen, waardoor ze eenvoudiger te compromitteren zijn. In dit artikel beantwoorden we de meest gestelde vragen over waarom kleine bedrijven risico lopen en wat ze eraan kunnen doen.
Hoe kiezen cybercriminelen hun doelwitten?
Cybercriminelen kiezen hun doelwitten primair op basis van de verhouding tussen moeite en opbrengst. Ze zoeken naar organisaties met zwakke beveiliging, waardevolle data of toegang tot grotere netwerken. De omvang van een bedrijf is daarbij minder relevant dan de aanwezige kwetsbaarheden. Een slecht beveiligd klein bedrijf is een aantrekkelijker doelwit dan een goed beveiligde grote organisatie.
In de praktijk scannen veel aanvallers het internet geautomatiseerd op bekende beveiligingslekken, verouderde software of zwakke wachtwoorden. Zodra een kwetsbaarheid wordt gevonden, volgt de aanval. Dit proces is grotendeels geautomatiseerd en schaalt moeiteloos van één doelwit naar duizenden tegelijk. Een cybercrimineel hoeft geen specifiek bedrijf te kennen om het aan te vallen.
Daarnaast spelen kleine bedrijven steeds vaker een rol als toegangspoort tot grotere klanten of partners. Dit wordt ook wel een supply chain-aanval genoemd: door een kleine leverancier te compromitteren, krijgt een aanvaller indirect toegang tot de systemen van grotere organisaties. Juist die indirecte waarde maakt het mkb interessant voor geavanceerdere criminelen.
Waarom zijn kleine bedrijven kwetsbaarder dan grote organisaties?
Kleine bedrijven zijn kwetsbaarder omdat ze doorgaans minder middelen, minder expertise en minder formele beveiligingsprocessen hebben dan grote organisaties. Er is zelden een fulltime IT-beveiligingsspecialist aanwezig, beveiligingsupdates worden niet altijd tijdig doorgevoerd en medewerkers ontvangen weinig of geen cybersecuritytraining. Die combinatie maakt de drempel voor een aanvaller laag.
Enkele concrete factoren die kleine bedrijven kwetsbaarder maken:
- Geen of beperkt beveiligingsbeleid: Er zijn vaak geen formele procedures voor wachtwoordbeheer, toegangsrechten of incidentrespons.
- Verouderde software en systemen: Updates worden uitgesteld vanwege tijd of kosten, terwijl bekende lekken ongepatcht blijven.
- Weinig bewustzijn bij medewerkers: Phishing-mails worden niet herkend omdat er nooit aandacht aan is besteed.
- Beperkt budget voor beveiliging: Investeringen in cybersecurity worden als luxe gezien in plaats van als noodzaak.
- Geen back-upstrategie: Bij een ransomware-aanval is er geen hersteloptie beschikbaar.
Grote organisaties hebben doorgaans toegang tot gespecialiseerde beveiligingsteams, formele risicobeheerprocessen en aanzienlijke budgetten. Kleine bedrijven moeten met minder hetzelfde niveau van weerbaarheid proberen te bereiken, wat structureel een uitdaging is zonder de juiste ondersteuning.
Welke aanvallen treffen kleine bedrijven het meest?
De aanvallen die kleine bedrijven het vaakst treffen, zijn phishing, ransomware en aanvallen via zwakke wachtwoorden of onbeveiligde toegangspunten. Deze aanvalsmethoden zijn relatief eenvoudig uit te voeren, vereisen weinig technische kennis en hebben een hoge slagingskans bij organisaties zonder goede basisbeveiliging.
Phishing
Phishing is veruit de meest voorkomende aanvalsvorm bij het mkb. Via een nep-e-mail worden medewerkers verleid om op een link te klikken, inloggegevens in te vullen of een bijlage te openen. De e-mails zien er steeds overtuigender uit en zijn moeilijk te onderscheiden van legitieme berichten. Eén klik van één medewerker kan voldoende zijn om een volledig netwerk te compromitteren.
Ransomware
Bij een ransomware-aanval worden bestanden versleuteld en wordt losgeld geëist voor de ontsleuteling. Kleine bedrijven zijn hier extra kwetsbaar voor omdat ze zelden beschikken over actuele back-ups of een herstelplan. De financiële en operationele schade kan enorm zijn, zeker als kritieke bedrijfsdata ontoegankelijk worden.
Aanvallen via zwakke toegangspunten
Onbeveiligde remote desktop-verbindingen, hergebruikte wachtwoorden en het ontbreken van tweefactorauthenticatie zijn voor cybercriminelen bekende ingangen. Via geautomatiseerde scans en pentests worden deze zwakke plekken snel gevonden. Een aanvaller hoeft hier geen geavanceerde technieken voor te gebruiken.
Wat zijn de gevolgen van een cyberaanval voor een klein bedrijf?
De gevolgen van een cyberaanval voor een klein bedrijf kunnen existentieel zijn. Naast directe financiële schade door losgeld, herstelkosten of boetes, raken bedrijven klantvertrouwen kwijt, lopen ze juridische risico’s en kunnen ze dagenlang of wekenlang niet operationeel zijn. Voor veel kleine bedrijven is een ernstige cyberaanval moeilijk te overleven.
De schade manifesteert zich op meerdere vlakken:
- Operationele stilstand: Systemen zijn onbruikbaar, medewerkers kunnen niet werken en klanten worden niet geholpen.
- Financiële schade: Herstelkosten, eventuele losgeldbetalingen, juridische kosten en gederfde omzet lopen snel op.
- Reputatieschade: Klanten en partners verliezen vertrouwen wanneer blijkt dat hun gegevens zijn gelekt of dat de organisatie onvoldoende beveiligd was.
- Juridische gevolgen: Bij een datalek zijn bedrijven verplicht dit te melden bij de Autoriteit Persoonsgegevens. Verzuim kan leiden tot boetes.
- Verlies van bedrijfsdata: Klantgegevens, financiële administratie of intellectueel eigendom kunnen permanent verloren gaan.
Wat veel ondernemers onderschatten, is de herstelperiode. Technische systemen kunnen worden hersteld, maar het terugwinnen van klantvertrouwen en het opnieuw opbouwen van een betrouwbare reputatie kost aanzienlijk meer tijd.
Wat kunnen kleine bedrijven doen om zichzelf te beschermen?
Kleine bedrijven kunnen zichzelf effectief beschermen door een aantal basismaatregelen consequent door te voeren. Goede cybersecurity hoeft niet ingewikkeld of duur te zijn. De meeste aanvallen maken gebruik van bekende zwakheden die met relatief eenvoudige maatregelen zijn te dichten.
Concrete stappen die elk klein bedrijf kan zetten:
- Activeer tweefactorauthenticatie op alle zakelijke accounts, e-mail en clouddiensten.
- Houd software en systemen up-to-date door updates direct te installeren zodra ze beschikbaar zijn.
- Train medewerkers regelmatig in het herkennen van phishing en social engineering.
- Maak regelmatig back-ups en bewaar ze op een locatie die losstaat van het primaire netwerk.
- Beperk toegangsrechten tot alleen wat medewerkers nodig hebben voor hun functie.
- Gebruik sterke, unieke wachtwoorden via een wachtwoordmanager.
- Stel een basisbeleid op voor hoe medewerkers omgaan met data, apparaten en externe toegang.
Deze maatregelen vormen de basis van een weerbare organisatie. Ze zijn niet uitputtend, maar ze sluiten de meest gebruikte aanvalspaden af. Voor bedrijven die een stap verder willen gaan, biedt een regelmatige kwetsbaarhedenscan inzicht in de specifieke risico’s van de eigen omgeving.
Wanneer is professioneel cybersecurityadvies noodzakelijk?
Professioneel cybersecurityadvies is noodzakelijk zodra de complexiteit van de digitale omgeving de interne kennis overstijgt, of wanneer de gevolgen van een incident groot genoeg zijn om de continuïteit van het bedrijf te bedreigen. Voor de meeste kleine bedrijven is dat al het geval bij het verwerken van klantgegevens, het gebruik van clouddiensten of het werken met externe partners.
Specifieke situaties waarin externe expertise onmisbaar is:
- Na een beveiligingsincident of datalek, wanneer snel en correct handelen vereist is.
- Bij het inrichten of vernieuwen van IT-infrastructuur, waarbij beveiligingskeuzes langdurige gevolgen hebben.
- Wanneer een bedrijf te maken krijgt met regelgeving zoals de NIS2-richtlijn of de AVG en niet weet waar te beginnen.
- Als een bedrijf levert aan grotere organisaties die eisen stellen aan de cybersecurity van hun toeleveranciers.
- Wanneer er geen intern overzicht is van welke systemen, data en toegangspunten er zijn.
Het inhuren van een externe specialist hoeft geen grote investering te zijn. Veel kleine bedrijven zijn al goed geholpen met een eenmalige risicoanalyse of een periodiek adviesgesprek. De kosten van preventief advies zijn vrijwel altijd lager dan de kosten van herstel na een aanval.
Hoe Q-Cyber helpt bij de cyberbeveiliging van uw bedrijf
Q-Cyber biedt pragmatische en onafhankelijke cybersecuritydiensten die specifiek zijn afgestemd op de behoeften van organisaties die hun weerbaarheid willen versterken, zonder onnodige complexiteit of afhankelijkheid van softwarepartijen. We combineren technische kennis met beleidsmatige expertise, zodat beveiliging niet alleen op papier klopt, maar ook in de praktijk werkt.
Wat we voor kleine en middelgrote bedrijven kunnen doen:
- Vulnerability scans en pentests: We brengen de kwetsbaarheden in uw digitale omgeving in kaart voordat een aanvaller dat doet.
- Phishing simulaties: We testen hoe medewerkers reageren op nep-aanvallen en trainen ze om phishing te herkennen.
- Beleid en advies: We schrijven beveiligingsbeleid op maat en adviseren over maatregelen die aansluiten bij uw specifieke risicoprofiel.
- Virtuele CISO via Continuous-Q: Een team van specialisten dat doorlopend toezicht houdt op uw cybersecurity, zonder de kosten van een fulltime interne expert.
- NIS2-begeleiding: We helpen u bepalen of uw organisatie onder de Cyberbeveiligingswet valt en begeleiden u door het volledige traject van gap-analyse tot implementatie.
Wacht niet tot een incident u dwingt tot actie. Neem contact op en ontdek hoe we uw organisatie structureel weerbaarder maken.
Gerelateerde artikelen
- Hoe start je met cybersecurity als klein bedrijf?
- Hoe beveilig je gevoelige bestanden en documenten?
- Wat is het verschil tussen automated pentesting en manual pentesting?
- Wat is een APT (Advanced Persistent Threat)?
- Wat zijn de gevolgen als je niet voldoet aan NIS2?
- Wat zijn de boetes als je niet voldoet aan NIS2?
- Wat zijn de top 10 cybersecuritybedrijven in Nederland?
- Waarom voer je een pentest uit?