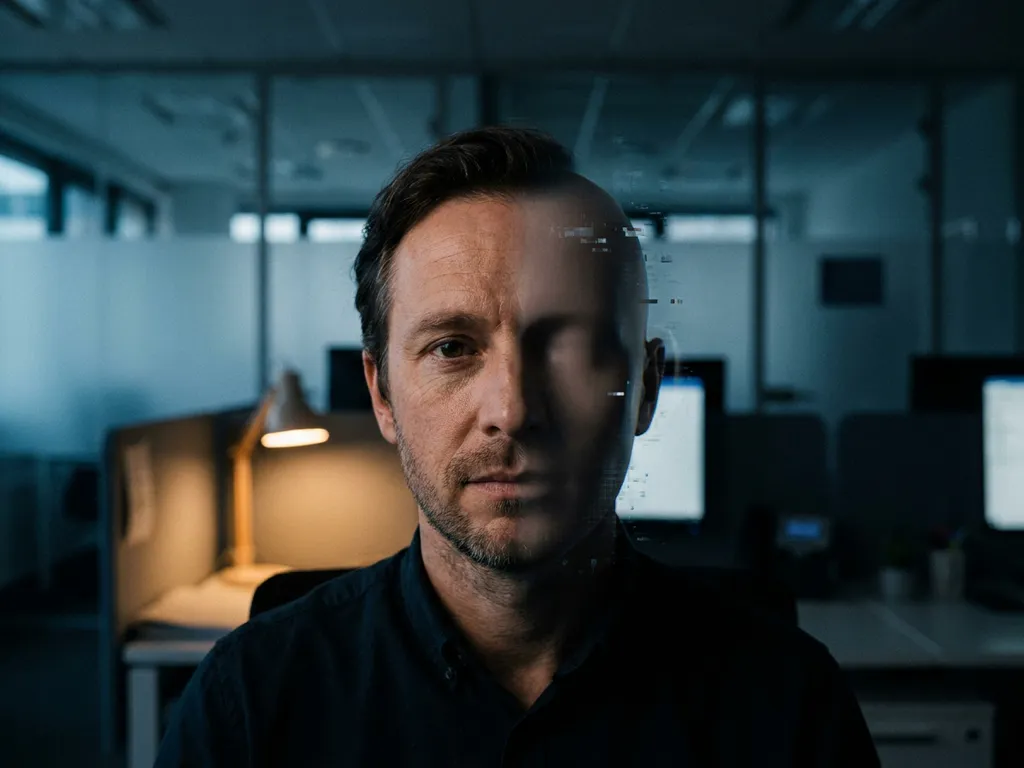
Deepfake-fraude is een vorm van cybercriminaliteit waarbij aanvallers kunstmatige intelligentie gebruiken om overtuigende nep-video’s, audiofragmenten of afbeeldingen te maken van echte personen. Het doel is slachtoffers te misleiden zodat zij geld overmaken, vertrouwelijke informatie delen of toegang verlenen tot systemen. Deepfake-technologie wordt steeds toegankelijker, wat betekent dat zowel particulieren als organisaties van elke omvang doelwit kunnen worden. In dit artikel beantwoorden we de meest gestelde vragen over deepfake-fraude en wat je eraan kunt doen.
Hoe werkt deepfake-technologie bij een aanval?
Bij een deepfake-aanval gebruikt een crimineel AI-software om het gezicht of de stem van een betrouwbare persoon na te bootsen. De aanvaller verzamelt beeldmateriaal of geluidsopnames van het doelwit, traint een model op die data en genereert vervolgens een overtuigend nep-fragment. Dit fragment wordt ingezet om slachtoffers te manipuleren, vaak via videogesprekken, voicemails of korte videoclips.
De technologie achter deepfakes is gebaseerd op zogenaamde generatieve AI, waarbij neurale netwerken leren hoe iemand eruitziet en klinkt. Hoe meer bronmateriaal beschikbaar is, hoe realistischer het resultaat. Openbare profielen op sociale media, YouTube-video’s en podcastopnames zijn voor aanvallers waardevolle bronnen om een overtuigend model te bouwen.
In de praktijk verloopt een aanval vaak in drie stappen. Eerst verzamelt de aanvaller voldoende beeld- en audiomateriaal van de beoogde persoon. Daarna genereert hij met behulp van AI-tools een nep-fragment waarin die persoon een specifieke boodschap overbrengt. Ten slotte stuurt hij dat fragment naar het doelwit, bijvoorbeeld een medewerker van de financiële afdeling, met de instructie om een betaling te doen of inloggegevens te delen.
Welke vormen van deepfake-fraude komen het meest voor?
De meest voorkomende vormen van deepfake-fraude bij bedrijven zijn CEO-fraude via nep-audio of -video, identiteitsfraude bij sollicitatieprocedures en manipulatie van medewerkers via gesimuleerde videogesprekken. Bij consumenten wordt deepfake-technologie ook ingezet voor romantische oplichting en het nabootsen van familieleden in noodsituaties.
CEO-fraude en betalingsfraude
Bij deze variant ontvangt een medewerker een audiobericht of videoclip waarin de CEO of een andere leidinggevende opdracht geeft tot een spoedoverboeking. De stem klinkt authentiek en de context is geloofwaardig. Doordat medewerkers gewend zijn instructies van boven op te volgen, is de drempel om te handelen laag. Bedragen van tienduizenden tot miljoenen euro’s zijn al op deze manier buitgemaakt.
Nep-sollicitanten en identiteitsmanipulatie
Een groeiend probleem is het gebruik van deepfake-technologie tijdens online sollicitatiegesprekken. Criminelen presenteren zich met een nep-gezicht en een gestolen identiteit om een baan te krijgen bij een organisatie, met als doel toegang te krijgen tot systemen of gevoelige data. Dit type deepfake-aanval richt zich specifiek op de zwakste schakel in het wervingsproces.
Hoe herken je een deepfake video of audiobericht?
Een deepfake herken je aan onnatuurlijke bewegingen rond de mond, ogen of haarlijn, een lichte vertraging tussen beeld en geluid, vreemde lichtval op het gezicht en een te gladde of juist korrelige huidtextuur. Bij audiofragmenten klinken deepfakes vaak iets te vlak, zonder de subtiele variaties in toon en tempo die een echte stem kenmerken.
Hoewel deepfake-technologie snel verbetert, zijn er nog steeds signalen waarop je kunt letten. Kijk bij een video goed naar de oogbewegingen: knipperen ze op een natuurlijk ritme? Let ook op de randen van het gezicht, met name bij beweging. Onregelmatigheden in de achtergrond of een onnatuurlijke overgang tussen gezicht en nek zijn eveneens veelzeggende tekenen.
Bij audioberichten helpt het om te letten op ongewone pauzes, een te uniforme spreeksnelheid of het ontbreken van achtergrondgeluid dat normaal aanwezig zou zijn. Ontvang je een onverwacht bericht van een leidinggevende met een urgente financiële opdracht? Bel dan altijd terug via een bekend, vertrouwd telefoonnummer om de identiteit te bevestigen. Dit eenvoudige verificatieprincipe is nog altijd een van de effectiefste verdedigingen tegen AI-fraude.
Er bestaan ook technische detectietools die patronen in pixels en audiofrequenties analyseren om deepfakes op te sporen. Deze tools zijn echter geen waterdichte oplossing, omdat de kwaliteit van deepfakes voortdurend toeneemt. Menselijk bewustzijn en organisatorische procedures blijven daarom onmisbaar.
Wat kunnen organisaties doen om deepfake-aanvallen te voorkomen?
Organisaties kunnen deepfake-aanvallen voorkomen door een combinatie van bewustwordingstraining, strikte verificatieprocedures en technische detectiemaatregelen. De belangrijkste stap is het invoeren van een vaste verificatieroutine voor alle financiële opdrachten en verzoeken om toegang, ongeacht wie de afzender lijkt te zijn.
Concrete maatregelen die organisaties direct kunnen nemen:
- Vier-ogen-principe: Vereis altijd twee onafhankelijke bevestigingen voor betalingen boven een vastgestelde drempelwaarde.
- Callback-procedure: Bel bij twijfel altijd terug via een bekend nummer uit het bedrijfssysteem, nooit via een nummer dat in het verdachte bericht staat.
- Bewustwordingstraining: Train medewerkers regelmatig in het herkennen van deepfakes en andere vormen van social engineering. Een phishingtest kan inzicht geven in hoe kwetsbaar medewerkers zijn voor manipulatie.
- Geheime codewoorden: Stel intern afgesproken verificatiewoorden in voor gevoelige communicatie, met name voor financiële transacties.
- Beleid voor videoverificatie: Leg vast hoe medewerkers moeten handelen bij twijfel over de authenticiteit van een videogesprek of audiobericht.
- Technische detectie: Overweeg het inzetten van deepfake-detectiesoftware als aanvullende laag in de beveiligingsarchitectuur.
Organisaties die hun cyberweerbaarheid serieus nemen, behandelen deepfake-fraude niet als een toekomstig probleem, maar als een actueel risico dat nu al in het beveiligingsbeleid thuishoort.
Wat is het verschil tussen een deepfake en een phishingaanval?
Het verschil tussen een deepfake en een phishingaanval zit in het gebruikte medium en de mate van personalisatie. Een phishingaanval verloopt via tekst, zoals een nep-e-mail of sms, terwijl een deepfake-aanval gebruikmaakt van gemanipuleerd beeld of audio om een specifieke persoon na te bootsen. Deepfakes zijn daardoor overtuigender en moeilijker te herkennen.
Phishing is een breed begrip dat alle vormen van digitale misleiding omvat waarbij een aanvaller zich voordoet als een betrouwbare partij. Deepfake-fraude is in feite een geavanceerde subcategorie van social engineering, waarbij de technologische drempel aanzienlijk hoger ligt maar de psychologische werking vergelijkbaar is: vertrouwen wekken en urgentie creëren.
Waar phishing relatief eenvoudig te schalen is naar grote groepen ontvangers, is een deepfake-aanval vaak doelgerichter en arbeidsintensiever. Aanvallers kiezen bewust een specifiek slachtoffer en investeren tijd in het bouwen van een geloofwaardig deepfake-profiel. Dit maakt deepfakes gevaarlijker in situaties waarbij een hoge mate van vertrouwen vereist is, zoals bij financiële autorisaties of toegang tot kritieke systemen.
Beide aanvalsvormen vereisen een combinatie van technische en organisatorische tegenmaatregelen. Een goede cybersecuritystrategie houdt rekening met de volledige breedte van social engineering, van eenvoudige phishingmails tot geavanceerde deepfake-scenario’s.
Wanneer moet een organisatie een deepfake-incident melden?
Een organisatie moet een deepfake-incident melden wanneer het incident de continuïteit van dienstverlening verstoort, persoonsgegevens zijn gelekt of wanneer de organisatie onder de meldplicht van de AVG of de aankomende Cyberbeveiligingswet valt. Bij financiële schade als gevolg van deepfake-fraude is ook aangifte bij de politie verplicht en aangeraden.
Onder de Nederlandse Cyberbeveiligingswet, de nationale vertaling van de Europese NIS2-richtlijn, zijn organisaties die als essentiële of belangrijke entiteit worden aangemerkt verplicht significante cyberincidenten te melden. Een incident is significant als het de continuïteit van de dienstverlening aanzienlijk kan verstoren. De meldprocedure bestaat uit drie stappen:
- Vroegtijdige waarschuwing: Een eerste melding binnen 24 uur na ontdekking van het incident.
- Vervolgmelding: Aanvullende informatie binnen 72 uur na de eerste melding.
- Eindverslag: Een gedetailleerde beschrijving van het incident, de ernst en de gevolgen, uiterlijk één maand na de eerste melding.
Naast de NIS2-meldplicht geldt bij een datalek als gevolg van een deepfake-aanval ook de meldplicht onder de AVG. Organisaties hebben dan 72 uur om het lek te melden bij de Autoriteit Persoonsgegevens. Het is verstandig om intern een duidelijk incidentresponsplan te hebben dat ook deepfake-scenario’s omvat, zodat medewerkers weten hoe zij moeten handelen en rapporteren zodra zij een verdacht fragment ontvangen.
Hoe Q-Cyber helpt bij deepfake-fraude en AI-dreigingen
Deepfake-fraude vraagt om meer dan technische maatregelen alleen. Het vereist bewustzijn, beleid en een organisatie die weet hoe zij moet handelen als het misgaat. Wij helpen organisaties op alle drie die vlakken.
Wat wij concreet voor uw organisatie kunnen doen:
- Bewustwordingstraining en phishingtests: Wij trainen medewerkers in het herkennen van deepfakes, social engineering en andere AI-gestuurde aanvallen, en testen hoe kwetsbaar uw organisatie in de praktijk is.
- Beleid en procedures: Wij schrijven verificatieprocedures, incidentresponsplannen en beveiligingsbeleid dat aansluit op uw specifieke risicoprofiel en voldoet aan wet- en regelgeving zoals NIS2.
- Vulnerability scans en pentests: Wij brengen technische en menselijke kwetsbaarheden in kaart voordat aanvallers dat doen.
- Virtuele CISO via Continuous-Q: Voor organisaties zonder eigen CISO bieden wij een team van specialisten dat de cybersecuritystrategie continu bewaakt en bijstuurt.
- NIS2-begeleiding: Wij begeleiden u door het volledige NIS2-traject, van gap-analyse tot implementatie, zodat uw organisatie aantoonbaar voldoet aan de meldplicht en zorgplicht.
Wij werken onafhankelijk, zonder binding aan softwarepartijen, en leveren altijd pragmatisch advies dat past bij de realiteit van uw organisatie. Wilt u weten hoe kwetsbaar uw organisatie is voor deepfake-aanvallen en andere cyberdreigingen? Neem contact met ons op voor een vrijblijvend gesprek.
Gerelateerde artikelen
- Wanneer heeft een organisatie continuous penetration testing nodig?
- ISO 27001-certificering: wat kost het en wat levert het op?
- Wachtwoordmanagers voor bedrijven: welke kies je?
- Wat doet een pentester?
- Welke bedrijven hebben pentesten nodig?
- Wat is de toekomst van pentesten in 2026?
- Hoe meet je de effectiviteit van pentesten?
- Hoe ontdek ik of er malware actief is op onze servers?
- Waarom voer je een pentest uit?