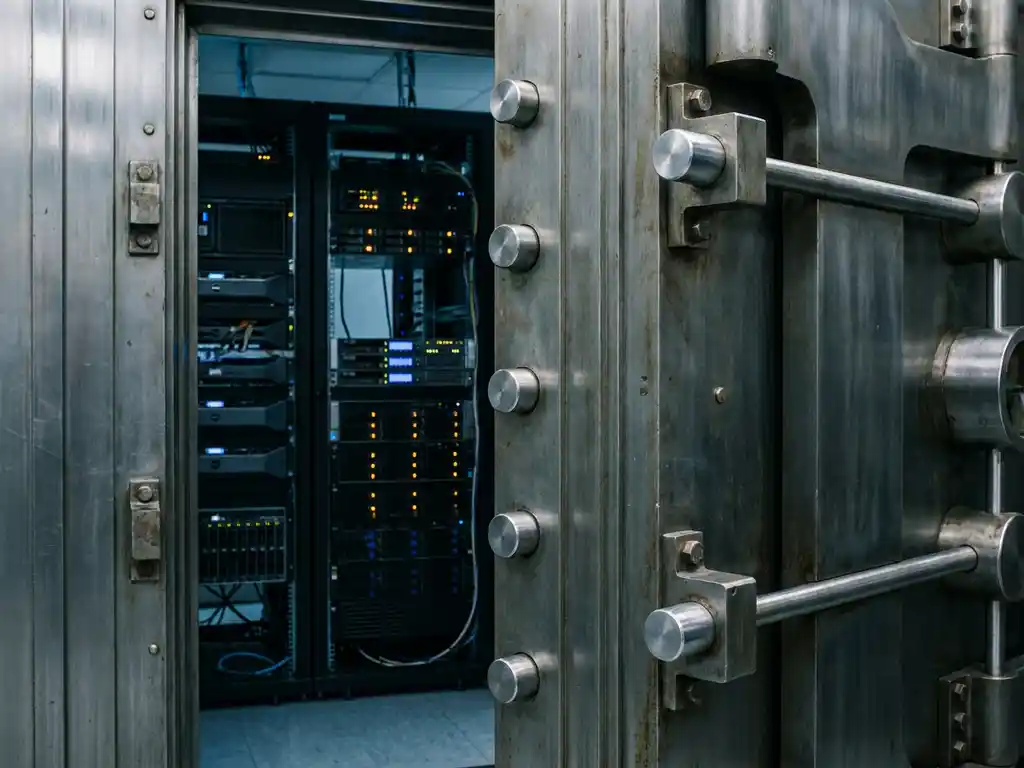
Fysieke beveiliging en informatiebeveiliging zijn onlosmakelijk met elkaar verbonden. Een organisatie die haar digitale systemen goed beveiligt maar haar serverruimte of kantoordeuren onbewaakt laat, heeft een ernstig gat in haar beveiligingsbeleid. Wie fysieke toegang heeft tot hardware, netwerkapparatuur of werkstations, kan in veel gevallen ook digitale schade aanrichten. De vragen hieronder verkennen hoe die samenhang werkt, welke risico’s ontstaan als de twee domeinen los van elkaar opereren, en wat organisaties kunnen doen om de kloof te dichten.
Hoe beïnvloedt fysieke toegang de digitale veiligheid van een organisatie?
Fysieke toegang tot apparatuur of systemen geeft een aanvaller directe mogelijkheden om digitale schade aan te richten, beveiligingsmaatregelen te omzeilen of gevoelige informatie te stelen. Technische maatregelen zoals firewalls, encryptie en toegangsbeheer zijn grotendeels nutteloos als iemand ongehinderd een serverruimte kan binnenlopen of een laptop van een bureau kan meenemen.
De relatie tussen fysieke en digitale beveiliging is concreter dan veel organisaties beseffen. Een aanvaller die fysieke toegang heeft tot een netwerkapparaat kan bijvoorbeeld een USB-stick aansluiten om malware te installeren, een netwerktap plaatsen om verkeer af te luisteren, of een apparaat volledig meenemen om er later aan te werken. In al deze gevallen helpen de sterkste digitale beveiligingsmaatregelen niet als de fysieke laag ontbreekt.
Daarnaast speelt ook de menselijke factor een grote rol. Medewerkers die onbeheerde schermen achterlaten, wachtwoorden op papier schrijven of bezoekers zonder begeleiding door kantoorruimtes laten lopen, creëren fysieke kwetsbaarheden die directe digitale gevolgen kunnen hebben. Inzicht in dreigingen begint daarom niet alleen bij technische systemen, maar ook bij hoe mensen en ruimtes worden beheerd.
Wat zijn de grootste risico’s als fysieke en informatiebeveiliging los van elkaar staan?
De grootste risico’s van gescheiden fysieke en informatiebeveiliging zijn blinde vlekken in het totale beveiligingsbeleid. Als de IT-afdeling verantwoordelijk is voor cyberbeveiliging en de facilitaire dienst voor gebouwbeveiliging, zonder dat beide partijen structureel samenwerken, ontstaan er gaten die door kwaadwillenden actief worden benut.
In de praktijk leidt deze scheiding tot een aantal concrete problemen:
- Onbeheerde toegang tot kritieke infrastructuur: Serverruimtes, netwerkkasten en datacenterruimtes die niet zijn opgenomen in het toegangsbeheerbeleid van IT, maar wel fysiek toegankelijk zijn voor schoonmaakpersoneel of externe monteurs.
- Gebrek aan logging en monitoring: Fysieke toegangssystemen en digitale systemen die niet op elkaar zijn aangesloten, waardoor een incident niet integraal kan worden onderzocht.
- Inconsistent beleid bij uitdiensttreding: Een medewerker die vertrekt, krijgt zijn digitale accounts ingetrokken, maar zijn fysieke toegangspas wordt vergeten. Of omgekeerd.
- Social engineering: Een aanvaller die zich voordoet als servicemonteur en zo fysiek toegang krijgt tot systemen die digitaal goed beveiligd zijn.
Deze risico’s zijn geen theoretische scenario’s. Ze komen voor bij zowel grote als kleine organisaties, en juist het gebrek aan afstemming tussen de twee beveiligingsdomeinen maakt ze zo effectief. Een penetratietest kan helpen om dergelijke kwetsbaarheden bloot te leggen, ook op het snijvlak van fysieke en digitale toegang.
Welke maatregelen overbruggen de kloof tussen fysieke en digitale beveiliging?
De kloof tussen fysieke en digitale beveiliging wordt overbrugd door toegangsbeheer, monitoring en beleid te integreren in één samenhangend beveiligingskader. De sleutel is dat fysieke en digitale maatregelen niet als aparte disciplines worden behandeld, maar als twee lagen van hetzelfde beveiligingsbeleid.
Concrete maatregelen die organisaties kunnen nemen:
- Geïntegreerd toegangsbeheer: Koppel fysieke toegangssystemen (passen, sleutels, biometrie) aan het digitale identiteitsbeheer. Als een account wordt geblokkeerd, wordt ook de fysieke toegang ingetrokken.
- Zonering van ruimtes: Bepaal welke ruimtes welk beveiligingsniveau vereisen. Serverruimtes, archieven en werkplekken met gevoelige informatie verdienen hogere toegangsdrempels dan algemene kantoorruimtes.
- Logging van fysieke toegang: Registreer wie wanneer toegang heeft gehad tot welke ruimte. Koppel deze logs aan de digitale beveiligingsmonitoring zodat incidenten integraal kunnen worden onderzocht.
- Bewustwordingstraining voor medewerkers: Leer medewerkers hoe zij omgaan met bezoekers, onbeheerde apparatuur en gevoelige documenten. Fysieke beveiliging staat of valt bij menselijk gedrag.
- Beleid voor clean desk en schermvergrendeling: Eenvoudige maatregelen die voorkomen dat informatie fysiek zichtbaar of toegankelijk is voor onbevoegden.
- Periodieke audits: Toets regelmatig of de fysieke beveiligingsmaatregelen nog aansluiten op de digitale beveiligingsstrategie, zeker na reorganisaties of verhuizingen.
Een sterk beveiligingsbeleid beschrijft niet alleen technische maatregelen, maar ook hoe fysieke omgevingen worden beheerd en wie daarvoor verantwoordelijk is.
Hoe verplicht NIS2 organisaties om fysieke beveiliging mee te nemen?
De NIS2-richtlijn, en de Nederlandse implementatie ervan via de Cyberbeveiligingswet, verplicht organisaties expliciet om fysieke beveiliging te integreren in hun bredere cybersecuritymaatregelen. De zorgplicht onder NIS2 omvat niet alleen technische, maar ook organisatorische maatregelen, waaronder toegangsbeveiliging voor personeel en fysieke systemen.
In de minimummaatregelen die NIS2 voorschrijft, is toegangsbeveiliging een expliciet onderdeel. Dit gaat verder dan digitale toegangsrechten: het omvat ook wie fysiek toegang heeft tot systemen, ruimtes en apparatuur die essentieel zijn voor de continuïteit van dienstverlening. Voor overheidsorganisaties geldt bovendien de Baseline Informatiebeveiliging Overheid 2 (BIO2) als normenkader, dat gebaseerd is op de internationale norm NEN-EN-ISO/IEC 27002. In die norm is fysieke beveiliging een volwaardig domein naast technische en organisatorische maatregelen.
Wat dit in de praktijk betekent voor organisaties die onder NIS2 vallen:
- Fysieke toegangsbeveiliging moet zijn opgenomen in de risicoanalyse en het beveiligingsbeleid.
- Maatregelen voor bedrijfscontinuïteit moeten ook fysieke scenario’s omvatten, zoals brand, diefstal of sabotage van hardware.
- Supply chain-beveiliging geldt ook voor fysieke leveranciers, zoals schoonmaakbedrijven, beveiligingsdiensten en onderhoudsmonteurs die toegang hebben tot kritieke ruimtes.
- Bestuurders zijn verantwoordelijk voor de naleving en kunnen persoonlijk aansprakelijk worden gesteld bij ernstige tekortkomingen.
Organisaties die NIS2 nog niet als aanleiding hebben gebruikt om hun fysieke beveiligingsbeleid te herzien, lopen het risico dat een audit of incident blootlegt dat de samenhang ontbreekt.
Wie is verantwoordelijk voor de samenhang tussen fysieke en informatiebeveiliging?
De eindverantwoordelijkheid voor de samenhang tussen fysieke beveiliging en informatiebeveiliging ligt bij het bestuur of de directie van een organisatie. Onder NIS2 is dit wettelijk verankerd: de politieke of bestuurlijke leiding is aangewezen als de partij die verantwoordelijk is voor het totale beveiligingsbeleid, inclusief de integratie van fysieke en digitale maatregelen.
In de praktijk zijn er meerdere rollen betrokken bij de uitvoering van die verantwoordelijkheid:
- CISO (Chief Information Security Officer): Verantwoordelijk voor het informatiebeveiligingsbeleid en het bewaken van de samenhang tussen alle beveiligingsdomeinen, inclusief de fysieke laag.
- Facilitair manager of hoofd beveiliging: Verantwoordelijk voor de uitvoering van fysieke beveiligingsmaatregelen zoals toegangscontrole, camerasystemen en sleutelbeheer.
- HR-afdeling: Verantwoordelijk voor processen rondom in- en uitdiensttreding, zodat zowel fysieke als digitale toegangsrechten tijdig worden aangepast.
- Lijnmanagement: Verantwoordelijk voor het naleven van beveiligingsbeleid binnen hun eigen teams, inclusief het aanspreken van medewerkers op onveilig gedrag.
Het probleem in veel organisaties is niet dat niemand verantwoordelijk is, maar dat de verantwoordelijkheden niet op elkaar zijn afgestemd. De CISO weet niet wat de facilitaire dienst doet, en de facilitaire dienst heeft geen zicht op de digitale beveiligingsstrategie. Een virtuele CISO kan helpen om die regie te voeren en de samenhang structureel te borgen, ook in organisaties die geen fulltime CISO in dienst hebben.
Uiteindelijk is de samenhang tussen fysieke en informatiebeveiliging een bestuursvraagstuk. Wie de verantwoordelijkheid niet expliciet belegt, ontdekt dat pas als er iets misgaat.
Hoe Q-Cyber helpt bij fysieke en informatiebeveiliging
Wij bij Q-Cyber begrijpen dat beveiliging pas echt werkt als fysieke en digitale maatregelen op elkaar zijn afgestemd. Organisaties die hun beveiligingsbeleid willen versterken, helpen wij op de volgende manieren:
- Gap-analyse: We brengen in kaart waar de samenhang tussen fysieke en informatiebeveiliging ontbreekt en welke risico’s dat oplevert.
- Beleid op maat: We schrijven toegangsbeveiligingsbeleid dat zowel de fysieke als de digitale laag omvat, afgestemd op de specifieke situatie van uw organisatie.
- NIS2-begeleiding: We helpen u bepalen of uw organisatie onder de Cyberbeveiligingswet valt, wat dat betekent voor uw zorgplicht en hoe u de vereiste maatregelen implementeert.
- Trainingen voor bestuurders en medewerkers: We verzorgen bewustwordingstrainingen die ook de fysieke beveiligingsaspecten behandelen, zodat uw mensen weten wat van hen wordt verwacht.
- Onafhankelijk advies: We zijn niet gebonden aan softwarepartijen of andere leveranciers, waardoor ons advies altijd in uw belang is.
Wilt u weten hoe uw organisatie er nu voor staat op het gebied van fysieke en informatiebeveiliging? Neem contact met ons op voor een vrijblijvend gesprek.
Gerelateerde artikelen
- Betekent een pentestrapport zonder critical findings dat je veilig bent?
- Hoe pak je kwetsbaarhedenbeheer aan voor NIS2?
- Wat is privacy by design?
- Netwerksegmentatie uitgelegd voor niet-technici
- Wat is een penetratietest en wanneer heb je die nodig?
- Hoe plan je een pentest project?
- Wat gebeurt er na een pentest?
- Wat zijn de risico’s van pentesten?
- Hoe test je IoT apparaten?
- Hoe vaak moet je pentesten uitvoeren?